
Konfiguracja - Magento
Na tej stronie Konfiguracja DockRay w Magento
Konfiguracja DockRay w Magento
Moduł DockRay dla Magento pozwala monitorować błędy aplikacji i sprawdzać podatności zainstalowanych komponentów. Aby rozpocząć, skonfiguruj połączenie z projektem, określ środowisko i dostosuj zakres raportowanych danych.
Ustawienia znajdziesz w panelu administracyjnym Magento: Sklepy → Konfiguracja → DockRay → Monitoring. Podgląd działania integracji i raporty są dostępne w menu DockRay → Przegląd.
Połączenie z projektem i poświadczenia
Aby połączyć Magento z DockRay, wpisz token projektu i klucz prywatny w sekcji Connection. Klucz jest przechowywany w postaci zaszyfrowanej. Jeśli pole klucza zawiera kropki, oznacza to, że zapisany klucz jest zachowany — nie musisz wpisywać go ponownie, jeśli nie chcesz go zmieniać.
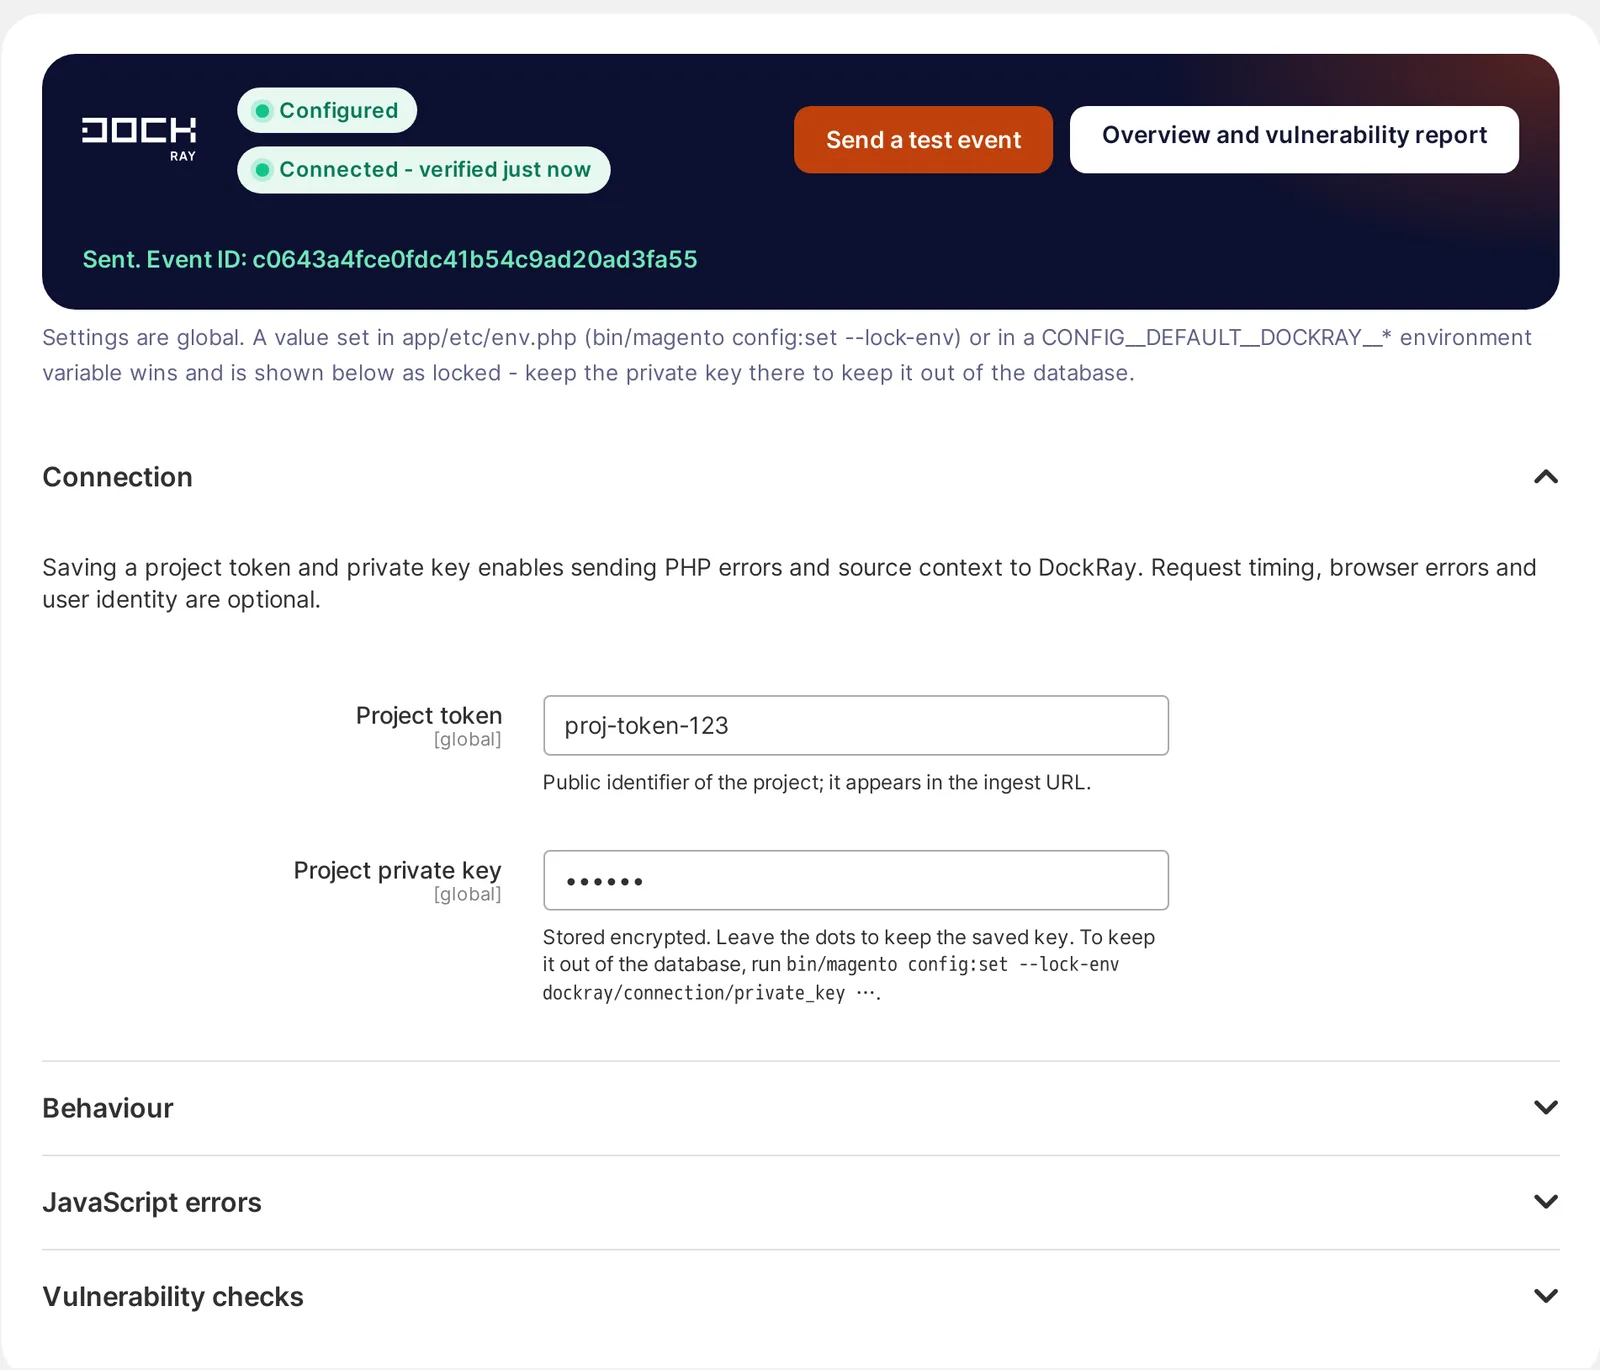
Jeśli chcesz przechowywać klucz poza bazą danych Magento, możesz ustawić go w pliku app/etc/env.php za pomocą polecenia:
bin/magento config:set --lock-env dockray/connection/private_key ...
Alternatywnie użyj zmiennej środowiskowej CONFIG__DEFAULT__DOCKRAY__CONNECTION__PRIVATE_KEY. Wartość z pliku env.php lub zmiennej środowiskowej ma pierwszeństwo przed wartością zapisaną w panelu administracyjnym.
Konfiguracja środowisk Magento
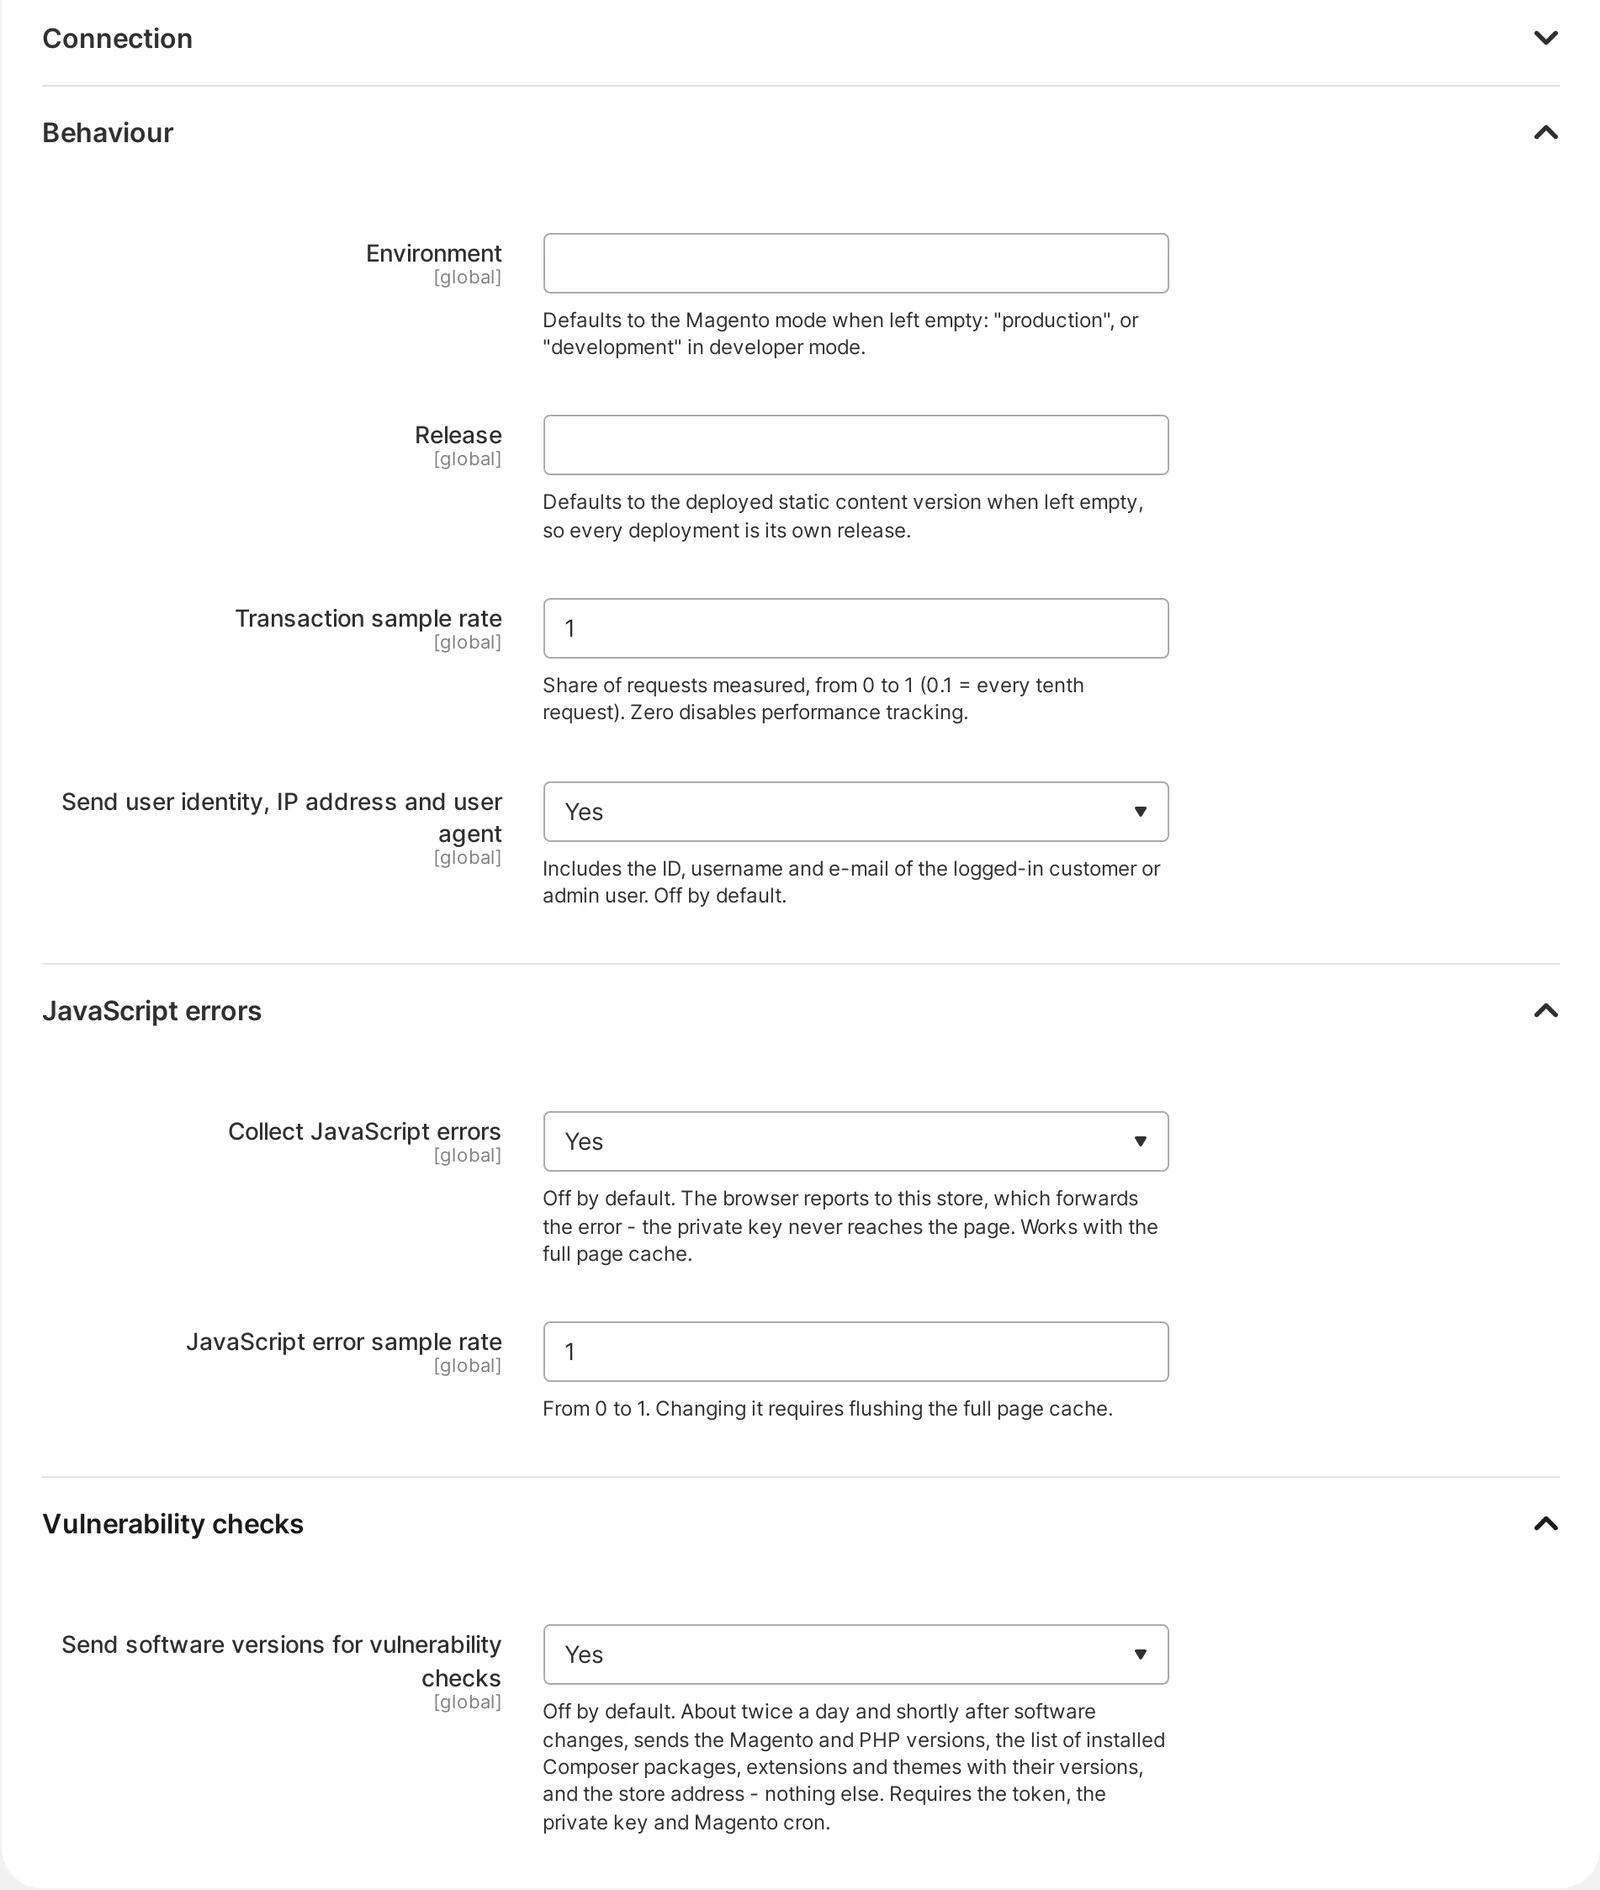
Każde środowisko powinno wysyłać raporty do DockRay pod jednoznaczną nazwą, na przykład production dla sklepu produkcyjnego i staging dla środowiska testowego. Dzięki temu łatwiej rozróżnisz błędy i raporty podatności pochodzące z różnych instalacji.
Warto używać osobnych kluczy prywatnych dla produkcji i środowiska testowego. Pozwala to niezależnie odwołać dostęp dla każdego środowiska. Raportowanie z lokalnej instalacji pozostaw wyłączone, chyba że celowo testujesz integrację DockRay.
Zakres raportowania błędów i monitoringu
Skonfiguruj raportowanie tak, aby DockRay otrzymywał przede wszystkim błędy wymagające reakcji zespołu. Ograniczenie zbędnych zdarzeń ułatwia analizę problemów i sprawia, że alerty oraz miesięczne wykorzystanie lepiej odzwierciedlają rzeczywisty stan sklepu Magento.
Nie wysyłaj zdarzeń, które są normalną częścią działania aplikacji. Dotyczy to w szczególności obsługiwanych wyjątków walidacji, błędów 404 generowanych przez automatyczne skanery lub nieprawidłowe adresy oraz zdarzeń tworzonych celowo przez testy automatyczne i zadania kontrolne.
Monitoring podatności Magento
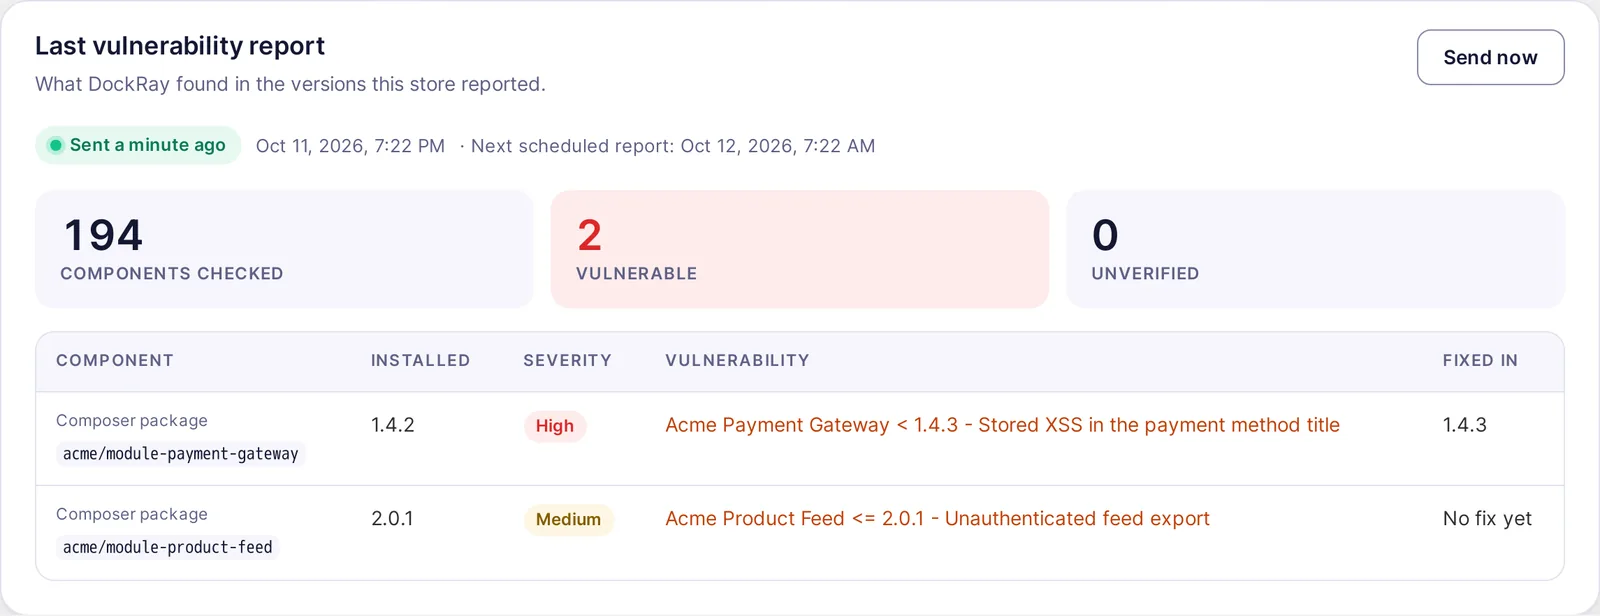
DockRay umożliwia sprawdzanie znanych podatności zainstalowanych komponentów i prezentowanie wyników w raporcie bezpieczeństwa. Po włączeniu opcji Vulnerability checks możesz sprawdzić, ile komponentów zostało przeanalizowanych, które z nich są podatne oraz czy dostępna jest wersja zawierająca poprawkę.
Raport znajdziesz w panelu DockRay → Overview, w sekcji Last vulnerability report. Zwróć uwagę na poziom zagrożenia i wersję, w której usunięto podatność. Jeśli aktualizacja jest dostępna, zaplanuj jej wdrożenie zgodnie z procedurą aktualizacji i testowania sklepu.
Jak bezpiecznie przechowywać klucz prywatny?
Klucz prywatny DockRay traktuj jak poufne poświadczenie dostępowe. Przechowuj go w konfiguracji serwera, menedżerze sekretów lub prywatnych ustawieniach platformy. Nie umieszczaj go w repozytorium kodu, logach, zrzutach ekranu ani kodzie przesyłanym do przeglądarki.
Jeśli podejrzewasz, że klucz został ujawniony, niezwłocznie go odwołaj i wygeneruj nowy. Następnie zaktualizuj konfigurację odpowiedniego środowiska, aby zachować bezpieczne połączenie Magento z DockRay.