
Konfiguration - Magento
Auf dieser Seite DockRay in Magento konfigurieren
DockRay in Magento konfigurieren
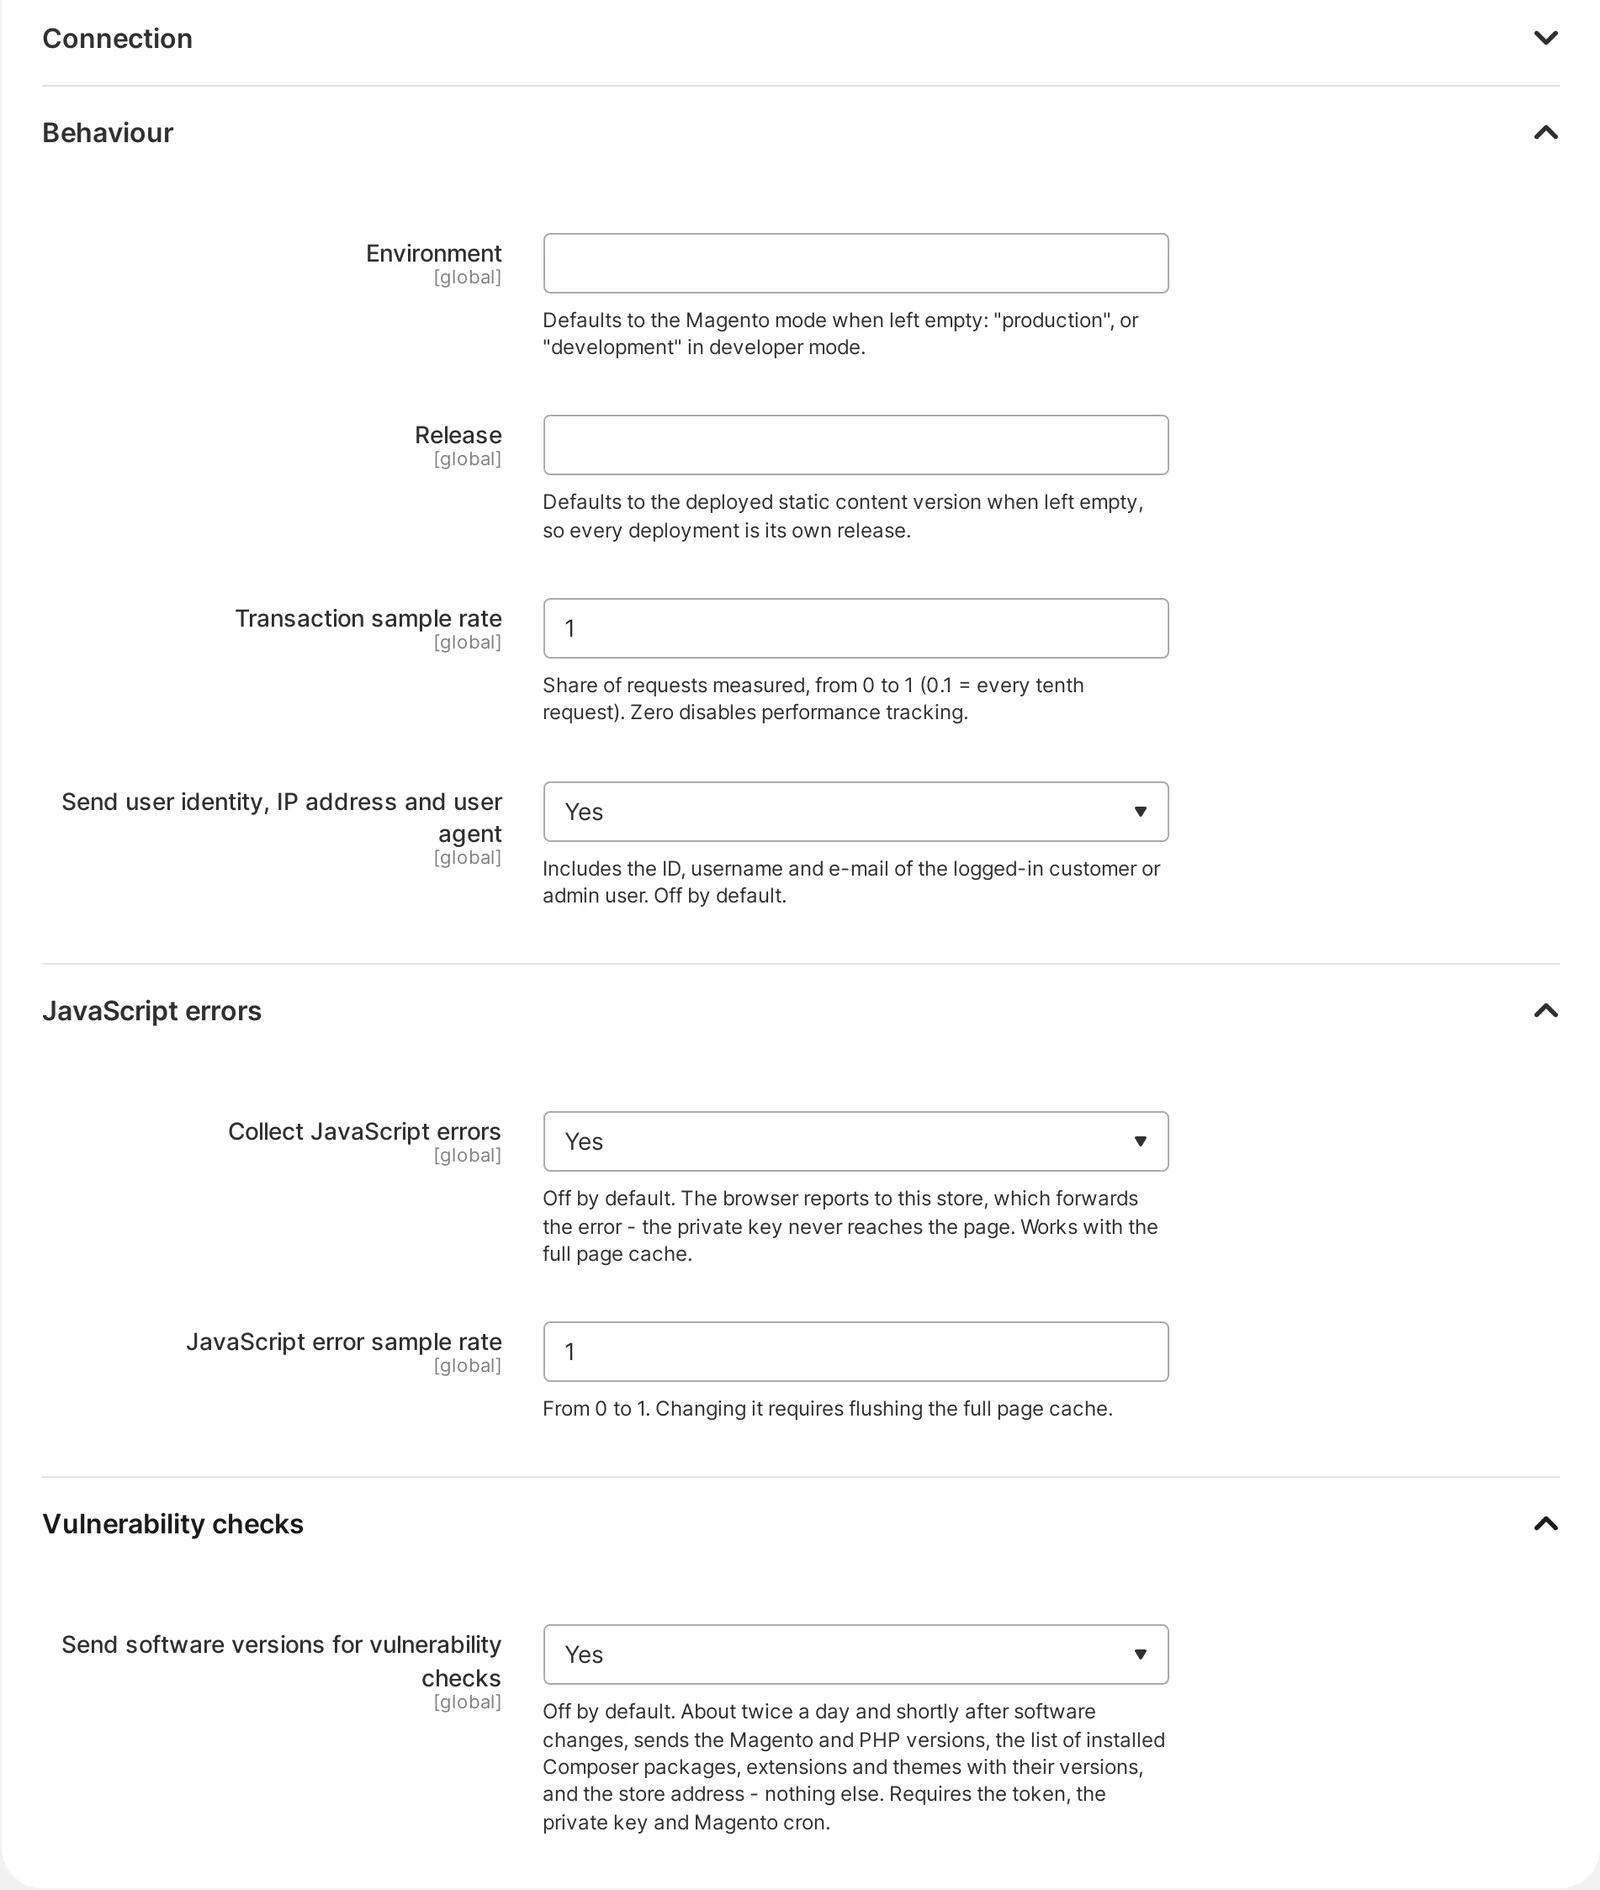
Das DockRay-Modul für Magento ermöglicht es, Anwendungsfehler zu überwachen und installierte Komponenten auf bekannte Sicherheitslücken zu prüfen. Richten Sie zunächst die Verbindung zu Ihrem Projekt ein, legen Sie die Umgebung fest und passen Sie den Umfang der gemeldeten Daten an.
Die Einstellungen finden Sie im Magento-Adminbereich unter Stores → Configuration → DockRay → Monitoring. Den Integrationsstatus und die Berichte finden Sie unter DockRay → Overview.
Projektverbindung und Zugangsdaten
Um Magento mit DockRay zu verbinden, geben Sie Ihr Projekttoken und Ihren privaten Schlüssel im Abschnitt Connection ein. Der Schlüssel wird verschlüsselt gespeichert. Wenn das Schlüsselfeld Punkte enthält, bedeutet dies, dass der gespeicherte Schlüssel weiterhin hinterlegt ist. Sie müssen ihn nicht erneut eingeben, sofern Sie ihn nicht ändern möchten.
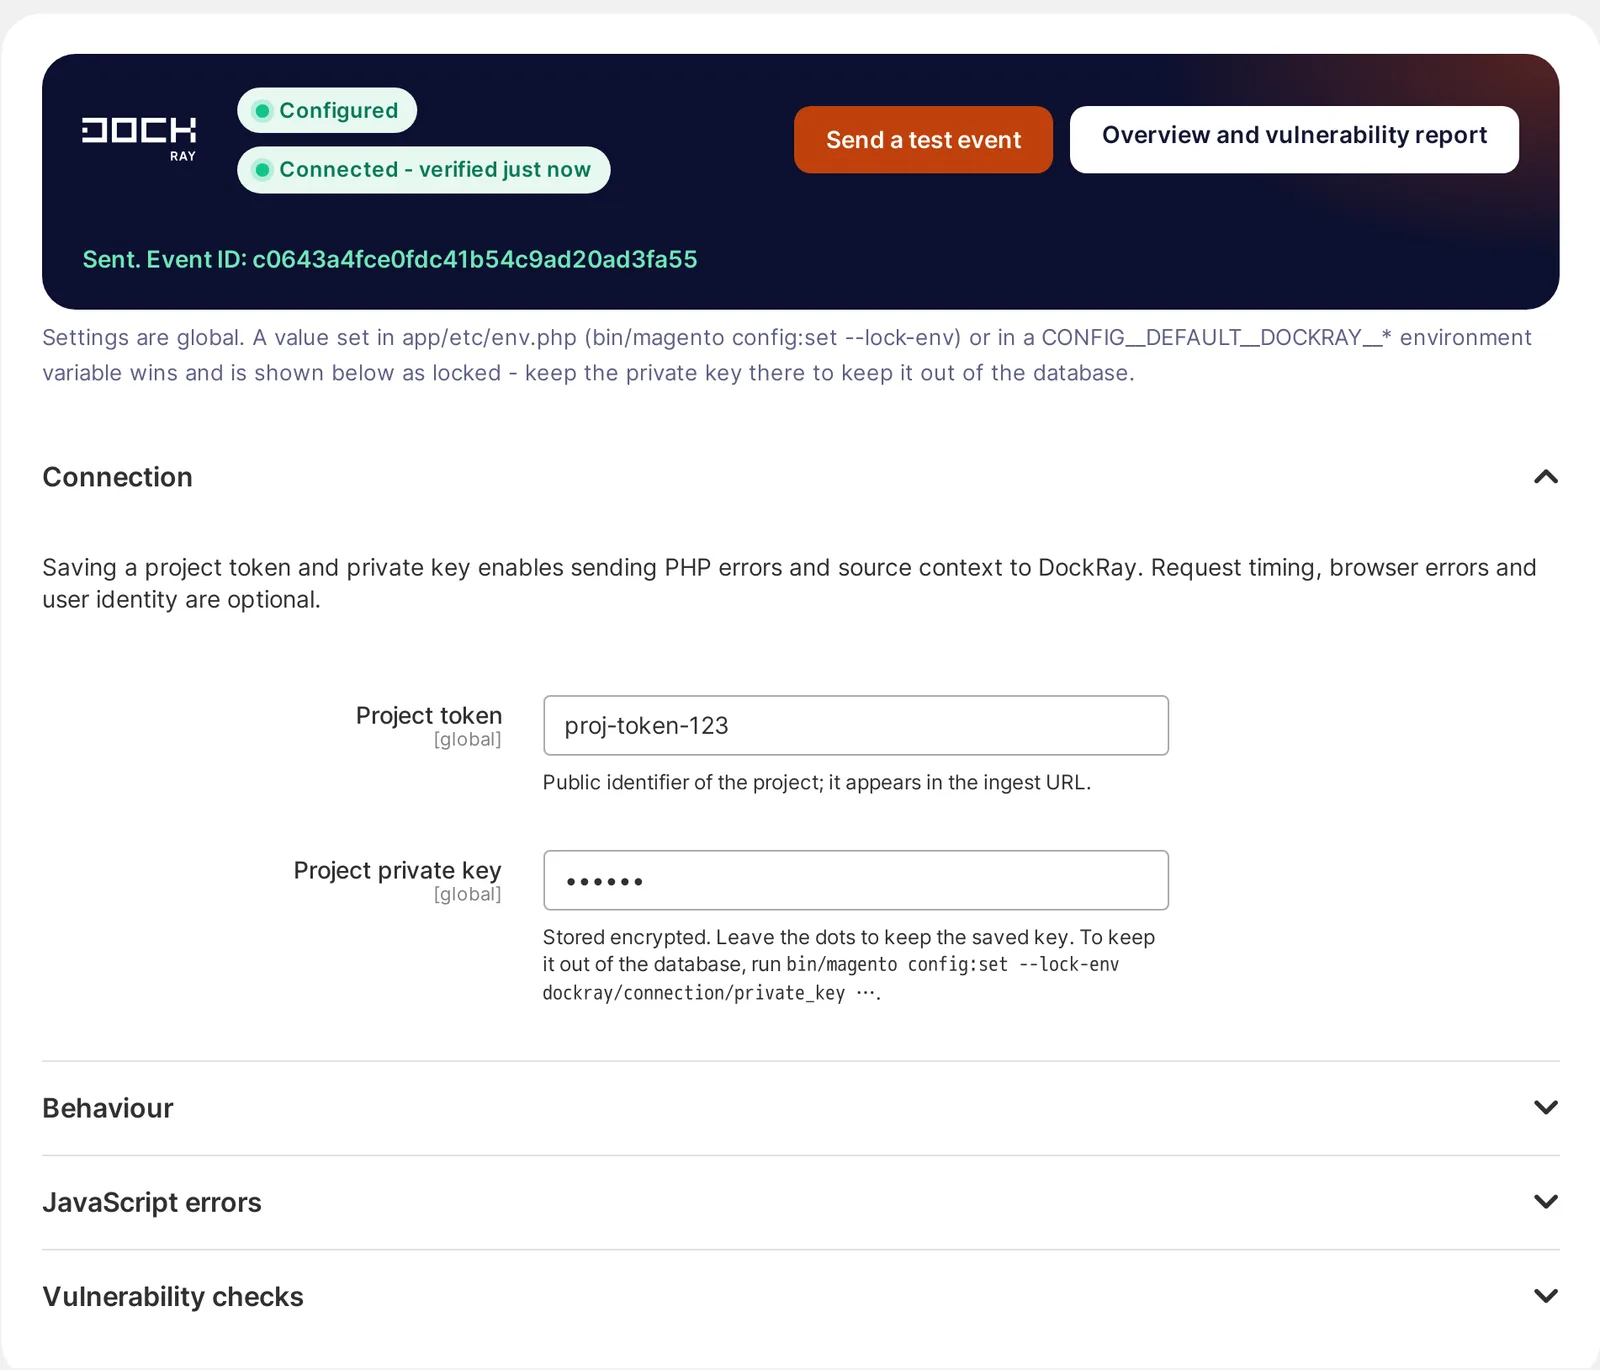
Wenn Sie den Schlüssel außerhalb der Magento-Datenbank speichern möchten, können Sie ihn mithilfe des folgenden Befehls in der Datei app/etc/env.php hinterlegen:
bin/magento config:set --lock-env dockray/connection/private_key ...
Alternativ können Sie die Umgebungsvariable CONFIG__DEFAULT__DOCKRAY__CONNECTION__PRIVATE_KEY verwenden. Der Wert aus der Datei env.php oder der Umgebungsvariable hat Vorrang vor dem im Adminbereich gespeicherten Wert.
Magento-Umgebungen konfigurieren
Jede Umgebung sollte Berichte unter einem eindeutigen Namen an DockRay senden, beispielsweise production für den Live-Shop und staging für die Testumgebung. So lassen sich Fehler und Schwachstellenberichte aus verschiedenen Installationen leichter voneinander unterscheiden.
Es empfiehlt sich, separate private Schlüssel für die Produktions- und Staging-Umgebung zu verwenden. Dadurch kann der Zugriff für jede Umgebung unabhängig widerrufen werden. Deaktivieren Sie die Berichterstattung für lokale Installationen, sofern Sie die DockRay-Integration nicht gezielt testen möchten.
Umfang der Fehlerberichterstattung und Überwachung
Konfigurieren Sie die Berichterstattung so, dass DockRay vor allem Fehler erfasst, die eine Reaktion Ihres Teams erfordern. Weniger unnötige Ereignisse erleichtern die Fehleranalyse und sorgen dafür, dass Warnmeldungen und die monatliche Nutzung den tatsächlichen Zustand Ihres Magento-Shops besser widerspiegeln.
Übermitteln Sie keine Ereignisse, die zum normalen Betrieb der Anwendung gehören. Dazu zählen insbesondere abgefangene Validierungsausnahmen, 404-Fehler durch automatisierte Scanner oder ungültige URLs sowie Ereignisse, die gezielt durch automatisierte Tests und Überwachungsaufgaben ausgelöst werden.
Überwachung von Magento-Sicherheitslücken
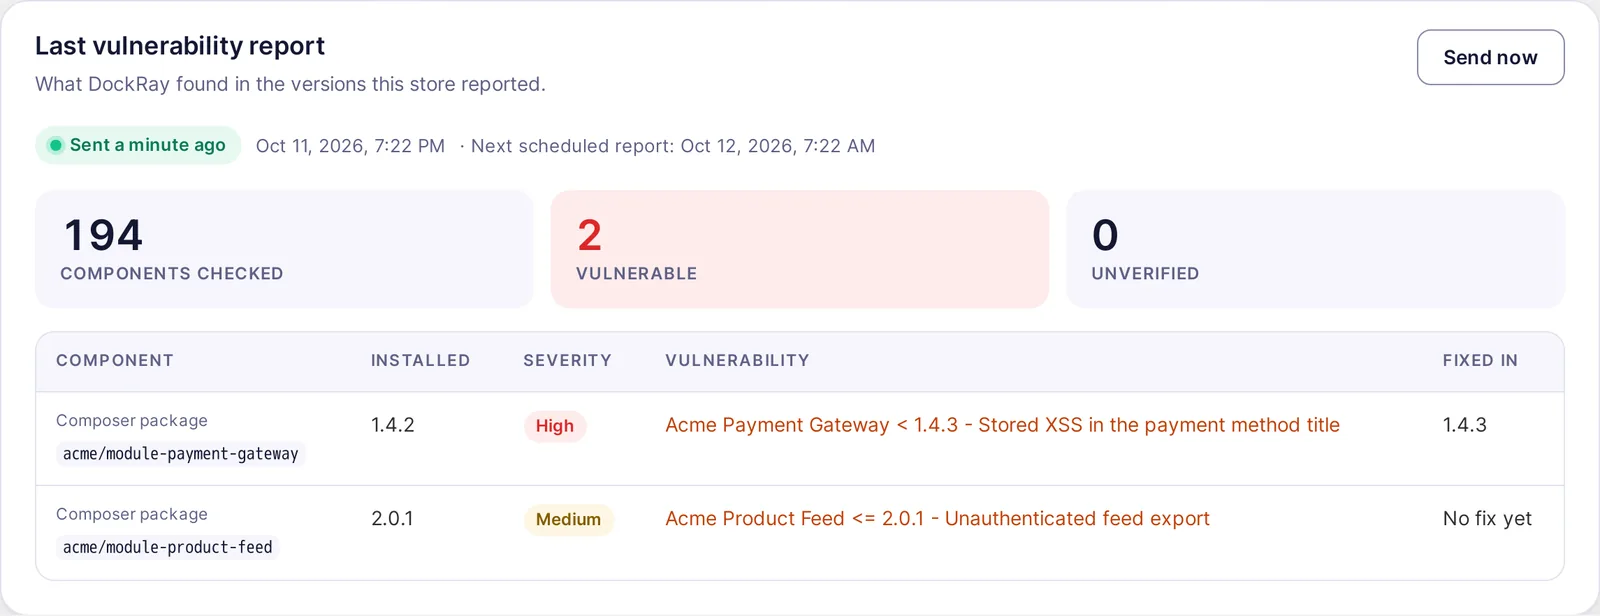
DockRay kann installierte Komponenten auf bekannte Sicherheitslücken prüfen und die Ergebnisse in einem Sicherheitsbericht darstellen. Wenn Sie Vulnerability checks aktivieren, sehen Sie, wie viele Komponenten analysiert wurden, welche davon verwundbar sind und ob eine gepatchte Version verfügbar ist.
Den Bericht finden Sie unter DockRay → Overview im Abschnitt Last vulnerability report. Achten Sie auf den Schweregrad und auf die Version, in der die Sicherheitslücke behoben wurde. Wenn ein Update verfügbar ist, planen Sie dessen Installation gemäß den Aktualisierungs- und Testverfahren für Ihren Shop.
Wie lässt sich der private Schlüssel sicher speichern?
Behandeln Sie Ihren privaten DockRay-Schlüssel wie vertrauliche Zugangsdaten. Speichern Sie ihn in der Serverkonfiguration, einem Secret-Manager oder den geschützten Einstellungen Ihrer Plattform. Hinterlegen Sie ihn nicht im Code-Repository, in Protokollen, Screenshots oder im an den Browser übertragenen Code.
Wenn Sie vermuten, dass der Schlüssel offengelegt wurde, widerrufen Sie ihn unverzüglich und erstellen Sie einen neuen. Aktualisieren Sie anschließend die Konfiguration der entsprechenden Umgebung, um eine sichere Verbindung zwischen Magento und DockRay aufrechtzuerhalten.