
pyLoad's Session Not Invalidated After Permission Changes
Summary
The pyload application does not properly invalidate or modify sessions upon changes made to a user's permissions.
Details
Whenever an administrator changes the permissions a specific account has, they do not expect that account still being able to access data that their new permissions do not allow. This is not the case for the pyload application, as a user with a valid session can still perform the actions.
PoC
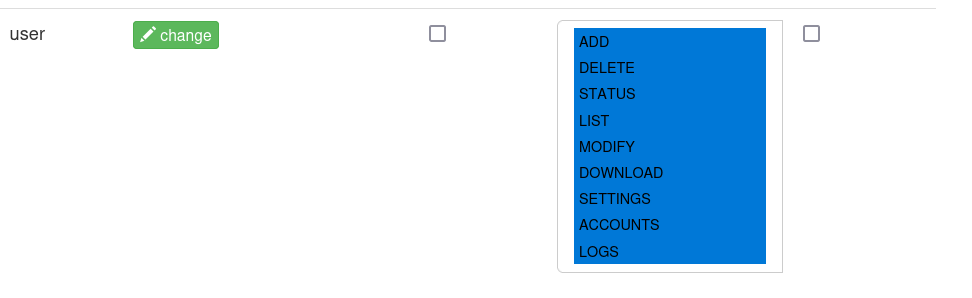
Take a user with all the permissions, as shown below.
We now log in as this user.
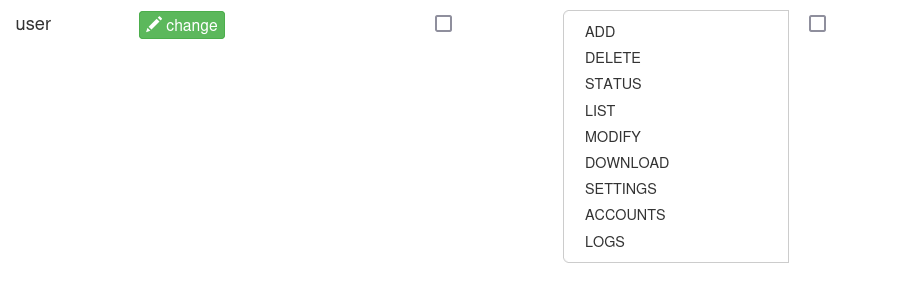
Let us now take away all the permissions.
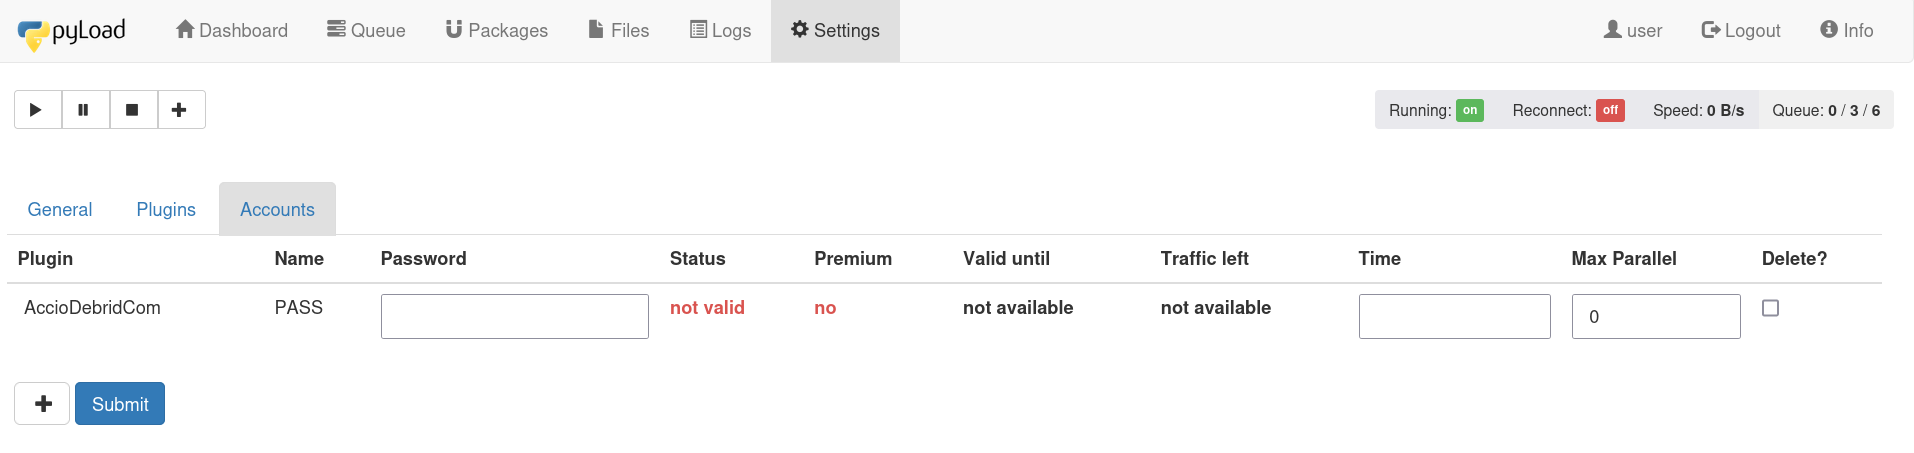
The logged in session can still be used to access everything in the application.
Impact
Should permissions be taken away, then the user is expected not to be able to execute the actions belonging to those actions anymore.
Czego dotyczy
Kliknij technologię, aby zobaczyć wszystkie dotyczące jej podatności.
| Platforma | Paczka | Podatne wersje | Poprawka w wersji |
|---|---|---|---|
| Python (PyPI) | pyload-ng | <= 0.5.0b3.dev97 | brak poprawki |
Odnośniki
- Wektor CVSS
CVSS:4.0/AV:N/AC:H/AT:N/PR:N/UI:N/VC:L/VI:L/VA:N/SC:N/SI:N/SA:N/E:P- Słabość (CWE)
CWE-613- Platforma
- Python (PyPI)
- Paczka
pyload-ng- Ujawniono
- 14.04.2026
- Aktualizacja
- 11.10.2026 12:19
Źródła i licencje
OSV / GitHub Advisory Database - GHSA-fj52-5g4h-gmq8 - CC BY 4.0
Historia podatności: pyload-ng
Wszystkie opisane podatności tej paczki (Python (PyPI)), od najnowszej. Widać, czy to jednorazowa wpadka, czy paczka, której trzeba pilnować.
- Wszystkich wpisów
- 58
- Pierwsza → ostatnia
- 01.2023 10.2026
- Bez poprawki
- 24
- Wykorzystywana w atakach
- 0
Rozkład istotności
- Krytyczna 9
- Wysoka 23
- Średnia 25
- Niska 1
Ujawnienia w latach
- 2023: 9
- 2024: 8
- 2025: 8
- 2026: 33
-
pyLoad's Session Not Invalidated After Permission Changes ten wpis
Dowiedz się, które podatności dotyczą Twojej aplikacji
Po podłączeniu integracji DockRay i włączeniu raportowania oprogramowania DockRay porównuje zgłoszone wersje komponentów ze znanymi podatnościami i powiadamia o potwierdzonych dopasowaniach. Zakres zależy od obsługiwanej technologii i dostępnych biuletynów.