
pyLoad's Session Not Invalidated After Permission Changes
Summary
The pyload application does not properly invalidate or modify sessions upon changes made to a user's permissions.
Details
Whenever an administrator changes the permissions a specific account has, they do not expect that account still being able to access data that their new permissions do not allow. This is not the case for the pyload application, as a user with a valid session can still perform the actions.
PoC
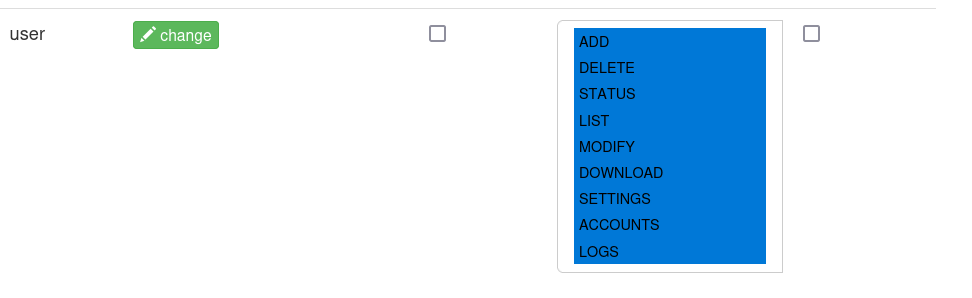
Take a user with all the permissions, as shown below.
We now log in as this user.
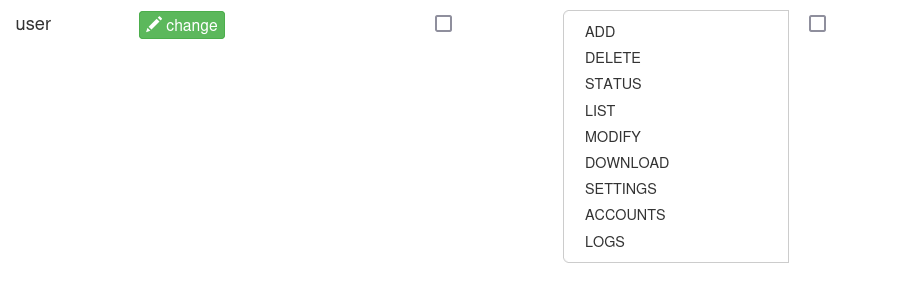
Let us now take away all the permissions.
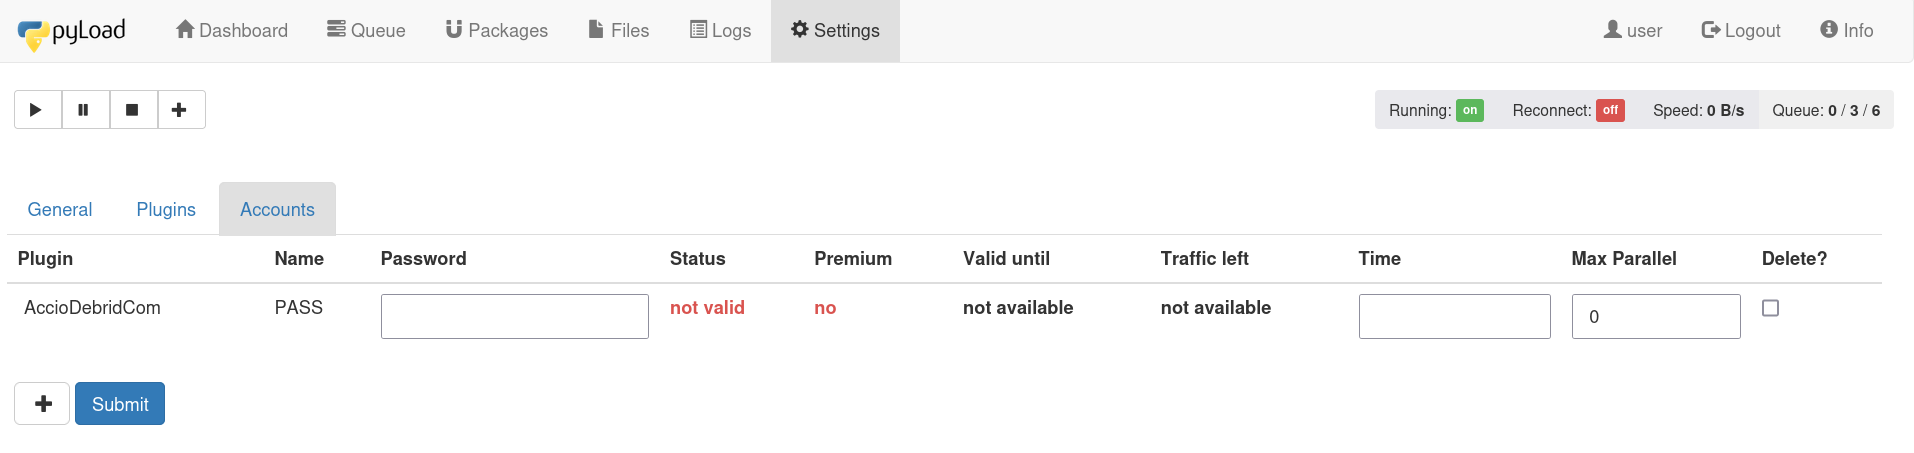
The logged in session can still be used to access everything in the application.
Impact
Should permissions be taken away, then the user is expected not to be able to execute the actions belonging to those actions anymore.
Software afectado
Haz clic en una tecnología para ver todas sus vulnerabilidades.
| Plataforma | Paquete | Versiones vulnerables | Corregida en |
|---|---|---|---|
| Python (PyPI) | pyload-ng | <= 0.5.0b3.dev97 | sin corrección |
Referencias
- Vector CVSS
CVSS:4.0/AV:N/AC:H/AT:N/PR:N/UI:N/VC:L/VI:L/VA:N/SC:N/SI:N/SA:N/E:P- Debilidad (CWE)
CWE-613- Plataforma
- Python (PyPI)
- Paquete
pyload-ng- Publicada
- 14.04.2026
- Actualizado
- 11.10.2026 12:19
Fuentes y licencias
OSV / GitHub Advisory Database - GHSA-fj52-5g4h-gmq8 - CC BY 4.0
Historial de vulnerabilidades: pyload-ng
Todas las vulnerabilidades publicadas de este paquete (Python (PyPI)), de la más reciente a la más antigua. Muestra si es un fallo aislado o un paquete que hay que vigilar.
- Entradas en total
- 58
- Primera → última
- 01.2023 10.2026
- Sin corrección
- 24
- Explotada en ataques
- 0
Distribución por gravedad
- Crítica 9
- Alta 23
- Media 25
- Baja 1
Divulgaciones por año
- 2023: 9
- 2024: 8
- 2025: 8
- 2026: 33
-
pyLoad's Session Not Invalidated After Permission Changes esta entrada
Identifica las vulnerabilidades de tu aplicación
Con la integración de DockRay y el inventario de software activado, DockRay compara las versiones notificadas de los componentes con las vulnerabilidades conocidas y avisa de las coincidencias confirmadas. La cobertura depende de la tecnología compatible y de los avisos disponibles.